
כולם מחכים ל"חוק הבינה המלאכותית". הוא לא יגיע - וזה בסדר
אין חוק AI בישראל - אבל הרגולציה כבר כאן, היא פשוט לא נקראת "חוק AI": תיקון 13, דוח הסקטור הפיננסי, ואכיפת רשות ני"ע שקפצה פי שישה. מיפוי שלושת המודלים העולמיים, מה שההיסטוריה מלמדת, והצעה למתווה מדורג בחמש שכבות אחריות.

השבוע, כחלק מהתואר השני שאני לומד בקריה האקדמית אונו - MBA בהתמחות סייבר ואבטחת מערכות בינה מלאכותית - הקשבתי לשיעור בקורס מיישמי AI בארגונים, והמרצה הציגה תרחיש פשוט לכאורה: משרד עורכי דין שוקל לאשר לעובדיו להשתמש בכלי GenAI. השאלה בכיתה לא הייתה "בעד או נגד" - אלא אילו תנאים חייבים להתקיים לפני שמאשרים. ובאמצע הדיון תפסתי את עצמי חושב על שאלה גדולה יותר, כזאת שמלווה אותי גם מהעבודה שלי עם מערכות טכנולוגיות מורכבות וגם מהלימודים: אם משרד אחד מתלבט ככה - מי בכלל קובע את הכללים לכולנו?
התשובה הקצרה: אף אחד. והתשובה הארוכה מעניינת הרבה יותר, כי מתברר שהיא לא "אין רגולציה" אלא משהו מסובך ומסוכן יותר - יש המון רגולציה, רק לא איפה שחושבים.
יצאתי למסע מחקר של ממש: מסמכי מדיניות, דוחות רגולטורים, חקיקה אירופית, צווים אמריקאיים, תקנות סיניות, והרבה חומר ישראלי שרוב האנשים פשוט לא קראו. מה שמצאתי שינה לי את התמונה, ואני רוצה לחלוק אותה - כולל הצעה משלי איך זה צריך להיראות.
העולם התפצל לשלושה, ואנחנו סוחרים עם שלושתם
בואו נתחיל מלמעלה. נכון להיום אין "רגולציית AI עולמית". יש שלושה מודלים שהולכים ומתרחקים זה מזה.
אירופה הלכה על החוק השאפתני בעולם. ה-AI Act נכנס לתוקף באוגוסט 2024, עם קנסות שנשמעים כמו מספר טלפון: עד 35 מיליון יורו או 7% מהמחזור העולמי על שימושים אסורים. איסורים על ניקוד חברתי וזיהוי ביומטרי בזמן אמת כבר בתוקף מפברואר 2025, וחובות על מודלי בינה כללית מאוגוסט 2025.
אבל הנה מה שכמעט לא דובר עליו בעברית: אירופה מצמצה. ביולי 2026 נכנסה לתוקף חבילת ה"Omnibus" שדוחה את החובות המרכזיות על מערכות בסיכון גבוה לסוף 2027 ואף ל-2028. הרגולטור הכי שאפתן בעולם הסתכל על התעשייה, על התקנים שלא הוכנו בזמן - והאט. ועוד עובדה שכדאי לזכור כשמפחידים אתכם באירופה: נכון להיום, טרם הוטל ולו קנס אחד לפי חוק ה-AI. בדיוק כמו השנתיים ה"שקטות" הראשונות של ה-GDPR, לפני שהגיע גל האכיפה. מי שמכיר את הדפוס יודע מה זה אומר: השקט הזה הוא לא ביטול, הוא ספירה לאחור.
ארה"ב הלכה בדיוק הפוך. ממשל טראמפ ביטל את צו ה-AI של ביידן, ובדצמבר 2025 נחתם צו נשיאותי חדש שמטרתו המוצהרת היא למנוע ממדינות בתוך ארה"ב לחוקק רגולציית AI "מכבידה" - כולל איום בתביעות פדרליות והתניית תקציבים. כלומר: בזמן שאירופה מסדירה, וושינגטון מפרקת רגולציה, בשם המרוץ מול סין.
וסין? סין דווקא אוכפת. מספטמבר 2025 כל תוכן שנוצר ב-AI חייב תיוג - גם גלוי לעין וגם סמוי במטא-דאטה, לפי תקן לאומי מחייב. אפשר להתווכח על המניעים, אבל אי אפשר להתעלם מהעובדה: סין הוכיחה שאכיפת שקיפות בקנה מידה לאומי היא אפשרית.
ולמה זה חשוב לנו? כי ישראל מייצאת טכנולוגיה לשלושת השווקים האלה. חברה ישראלית שבונה מוצר AI צריכה היום לדבר אירופית, אמריקאית וסינית בו-זמנית - ואין אף גורם ממשלתי אחד שמתרגם לה את זה.
ובישראל? אין חוק - אבל יש שיניים
זו הנקודה שבה רוב האנשים טועים, ואני מודה שגם אני טעיתי לפני שצללתי לחומר.
ישראל אימצה בסוף 2023 מדיניות רשמית שנקראת "חדשנות אחראית": בלי חוק AI מרכזי, אלא רגולציה סקטוריאלית, מדורגת, בכלים רכים. על הנייר זה נשמע כמו "אין כלום". בפועל, הכוח האמיתי כבר כאן, והוא הגיע מכיוון אחר לגמרי - הפרטיות.
תיקון 13 לחוק הגנת הפרטיות נכנס לתוקף באוגוסט 2025, והוא הרפורמה הכי משמעותית בתחום מזה עשורים: חובת מינוי ממונה הגנת פרטיות (DPO) בארגונים רבים, הרחבה דרמטית של הגדרת "מידע רגיש", וסמכויות אכיפה מנהליות אמיתיות לרשות להגנת הפרטיות - קנסות שמתחילים באלפי שקלים לעבירה, מוכפלים במאגרים גדולים, ויכולים להצטבר למיליוני שקלים, עם תקרה של 5% מהמחזור לארגונים גדולים.
ומעל זה, הרשות להגנת הפרטיות פרסמה ב-2025 טיוטת הנחיה שעוסקת ישירות ב-AI, והיא חדה מאוד: הסכמה מדעת חייבת לכלול גילוי שמדובר במערכת אוטומטית, כריית מידע (scraping) מהרשת לאימון מודלים ללא הסכמה - אסורה, ופרסום עצמי בפייסבוק אינו הסכמה, נדרש תסקיר השפעה על פרטיות (DPIA) לפני הטמעה, וארגונים נדרשים למדיניות פנימית מסודרת לשימוש בכלי GenAI - מי מורשה, אילו כלים, ואילו נתונים אסור להזין.
עצרו רגע על הסעיף האחרון. זו בדיוק השאלה מהסימולציה בכיתה - "מה אסור להזין?" - רק שהיא כבר לא תרגיל אקדמי. היא בדרך להיות דרישת ציות.
ויש עוד שחקן שכמעט אף אחד לא שם לב אליו: רשות ניירות ערך. בדצמבר 2025 פורסם הדוח הסופי של הצוות הבין-משרדי על AI בסקטור הפיננסי, והמסר שלו הוא משפט אחד שכל מנהל צריך לתלות מול העיניים: אין "פטור AI". החלטה שהתקבלה על ידי אלגוריתם כפופה לכל הדינים הקיימים - הגנת הצרכן, איסור אפליה, חובות גילוי - בדיוק כאילו אדם קיבל אותה. ובמקביל, נתוני האכיפה של הרשות ל-2025 מראים קפיצה של פי שישה בקנסות המנהליים לעומת 2024 - כשהרשות עצמה מדווחת שהיא משלבת מודלי שפה בעבודת החקירה והניטור שלה.
תעכלו את זה שנייה: הרגולטור הישראלי כבר משתמש ב-AI כדי לתפוס אתכם. השאלה היא רק אם אתם משתמשים ב-AI כדי לא להיתפס - או גרוע מזה, בלי לדעת בכלל שיש מה להיתפס עליו.
הזווית מהעולם שלי: למה איש סייבר מסתכל על זה אחרת
בתואר השני שלי, בהתמחות סייבר ומערכות AI, יש רגע שחוזר כמעט בכל קורס: הרגע שבו מבינים שאבטחה ורגולציה הן לא אותו דבר - והבלבול ביניהן הוא הסיכון הכי גדול בארגונים.
ה-CISO שואל: האם המערכת מאובטחת? המיישם (ה-AIO) שואל: האם השימוש עצמו מותר ואחראי? ומערכת יכולה להיות מאובטחת בצורה מושלמת - מוצפנת, מנוטרת, מאחורי חומת אש - ועדיין לעשות דבר אסור לחלוטין. לסנן מועמדים בצורה מפלה. לייצר החלטת אשראי בלי יכולת הסבר. להזין מידע של לקוחות למודל חיצוני שמתאמן עליו.
מניסיון של שנים בהובלת צוותים טכנולוגיים ותוכניות הכשרה, אני יכול להגיד שהתופעה שהכי מטרידה אותי היא זו שבקורס קוראים לה Shadow AI: אנשים טובים, עם כוונות מצוינות, שמשתמשים בכלים בלי מדיניות ובלי תיעוד - פשוט כי זה עוזר להם לעבוד. אף אחד לא רוצה להזיק. אבל בהיעדר כללים, ההתייעלות הופכת לדליפה. זה קרה לעובדי סמסונג שהזינו קוד חסוי ל-ChatGPT ב-2023, וזה קורה עכשיו, ברגעים אלה, בארגונים ישראליים שבטוחים שאצלם זה לא.
ונקודה מהעולם המקצועי שלי: Shadow AI היא לא בעיית משמעת - היא פער הדרכה. ארגונים מגיבים לו בדרך כלל במסמך מדיניות שנשלח במייל, ומופתעים כשזה לא משנה כלום. מי שעוסק בפיתוח למידה ארגונית יודע שנוהל שלא עבר הטמעה הוא נייר: התנהגות משתנה דרך תרחישים, תרגול והנגשה של החלופה המותרת - לא דרך איסור. ארגון שאוסר על GenAI בלי לספק כלי מאושר וללמד איך משתמשים בו, לא מנע שימוש, הוא רק הפך אותו לבלתי-מתועד. הדרכה היא בקרת סיכונים, לא נלווית לה.
ויש נקודה אחת מעולם הסייבר שחייבת להיכנס לשיח הרגולטורי, כי היא דחופה הרבה יותר ממה שהיא נשמעת: "קצור עכשיו, פענח אחר-כך" (Harvest Now, Decrypt Later). מחשב קוונטי שישבור את ההצפנה הנוכחית אולי רחוק עשור - אבל תוקפים אוספים מידע מוצפן כבר היום, כדי לפענח אותו כשהיכולת תגיע. מידע רפואי, ביטחוני, עסקי - כל מה שצריך להישאר סודי גם בעוד עשר שנים כבר נמצא בסיכון עכשיו. ארה"ב הבינה את זה: NIST פרסם באוגוסט 2024 תקני הצפנה פוסט-קוונטיים, וה-NSA ובריטניה קבעו יעדי מעבר עד 2035. זו דוגמה נדירה לרגולציה שמקדימה את האיום במקום לרדוף אחריו - ובישראל הנושא כמעט לא קיים בשיח הציבורי.
מה ההיסטוריה מלמדת - ארבעה שיעורים ששילמנו עליהם ביוקר
מי שרוצה לנבא איך תיראה רגולציית ה-AI, שילמד איך הסדרנו טכנולוגיות קודמות. ארבעה מקרים, ארבעה לקחים:
סעיף 230 והאינטרנט. ב-1996 העניקה ארה"ב לפלטפורמות אינטרנט חסינות מאחריות לתוכן משתמשים. 26 מילים ש"בנו את האינטרנט" - ואיפשרו את פייסבוק ויוטיוב. אבל אותה חסינות גורפת יצרה גם עולם שבו אף אחד לא אחראי לנזק. הלקח ל-AI: חסינות רחבה שניתנת מוקדם כמעט בלתי-אפשרית לתיקון אחר כך. אסור לתת לספקי AI "סעיף 230" משלהם.
ה-GDPR. תקן הזהב העולמי לפרטיות - וגם אזהרה. עלויות הציות מחצו סטארטאפים אירופיים בזמן שהענקיות ספגו אותן בקלות, והאכיפה הלא-אחידה בין מדינות יצרה שנים של אי-ודאות. הלקח: חוק שאפתני בלי אכיפה אחידה ומשאבים - מעניש דווקא את הקטנים.
מודל ה-FDA. יש מי שמציע רישוי מקדים למודלי AI כמו לתרופות. הבעיה: תרופה מיועדת לשימוש אחד מוגדר, מודל AI הוא כללי, עם אינספור שימושים ומחזור חיים של שנה. רישוי גורף ישים את כל הכלכלה מאחורי שער בירוקרטי. הלקח: רישוי מקדים - רק לשימושים בסיכון גבוה מוגדר מראש (רפואה, תשתיות קריטיות), לא לטכנולוגיה עצמה.
המעבר הפוסט-קוונטי. כאמור - ההוכחה שכשמזהים איום ודאי-אך-רחוק, אפשר וצריך להתחיל להיערך שנים מראש.
מה נשבר בשנים הקרובות
אני לא מגיד עתידות, אבל כשמצליבים את תחזיות האנליסטים עם מה שכבר קורה בשטח, שלושה שברים מסתמנים:
סוכני AI אוטונומיים. גרטנר צופה שעד סוף 2026 כ-40% מיישומי הארגון ישלבו סוכני AI - לעומת פחות מ-5% ב-2025 - ושעד 2028 לפחות 15% מההחלטות היומיומיות בעבודה יתקבלו אוטונומית. סוכן שמקבל מטרה, מפרק אותה למשימות ופועל לבד יוצר את מה שחוקרים מכנים "פער אחריות": ככל שההוראה האנושית המקורית רחוקה מהתוצאה, קשה יותר לענות על השאלה הכי בסיסית - מי אשם. ומהצד הסייברי נוספים סיכונים חדשים לגמרי: הרשאות שמצטברות אצל סוכנים ("privilege drift"), סוכני צללים שאף אחד לא רשם, ושרשראות האצלה שאיש לא מסוגל לשחזר.
דיפפייק - וזה כבר לא תיאוריה. ב-2025 ישראל חוותה גל הונאות של ממש: קמפיין "משאבה וזריקה" בנאסד"ק שהשתמש בדמויות מזויפות של נתניהו, גל גדות ואילון מאסק, ושידור בטעות של דיפפייק של שר ביטחון לשעבר בערוץ טלוויזיה ישראלי. לסין יש חובת תיוג. לאירופה יש. לישראל - אין.
AI על מכשירי קצה. המודלים עוברים לרוץ מקומית - על הטלפון, על השעון, על הרכב. מצוין לפרטיות, בעייתי מאוד לפיקוח: כשהנתונים לא עוזבים את המכשיר, גם הרגולטור לא רואה אותם. נוצר "חור שחור" רגולטורי שאף מסגרת קיימת לא מכסה.
ההצעה שלי: לא עוד "חוק AI" - ארכיטקטורה של אחריות
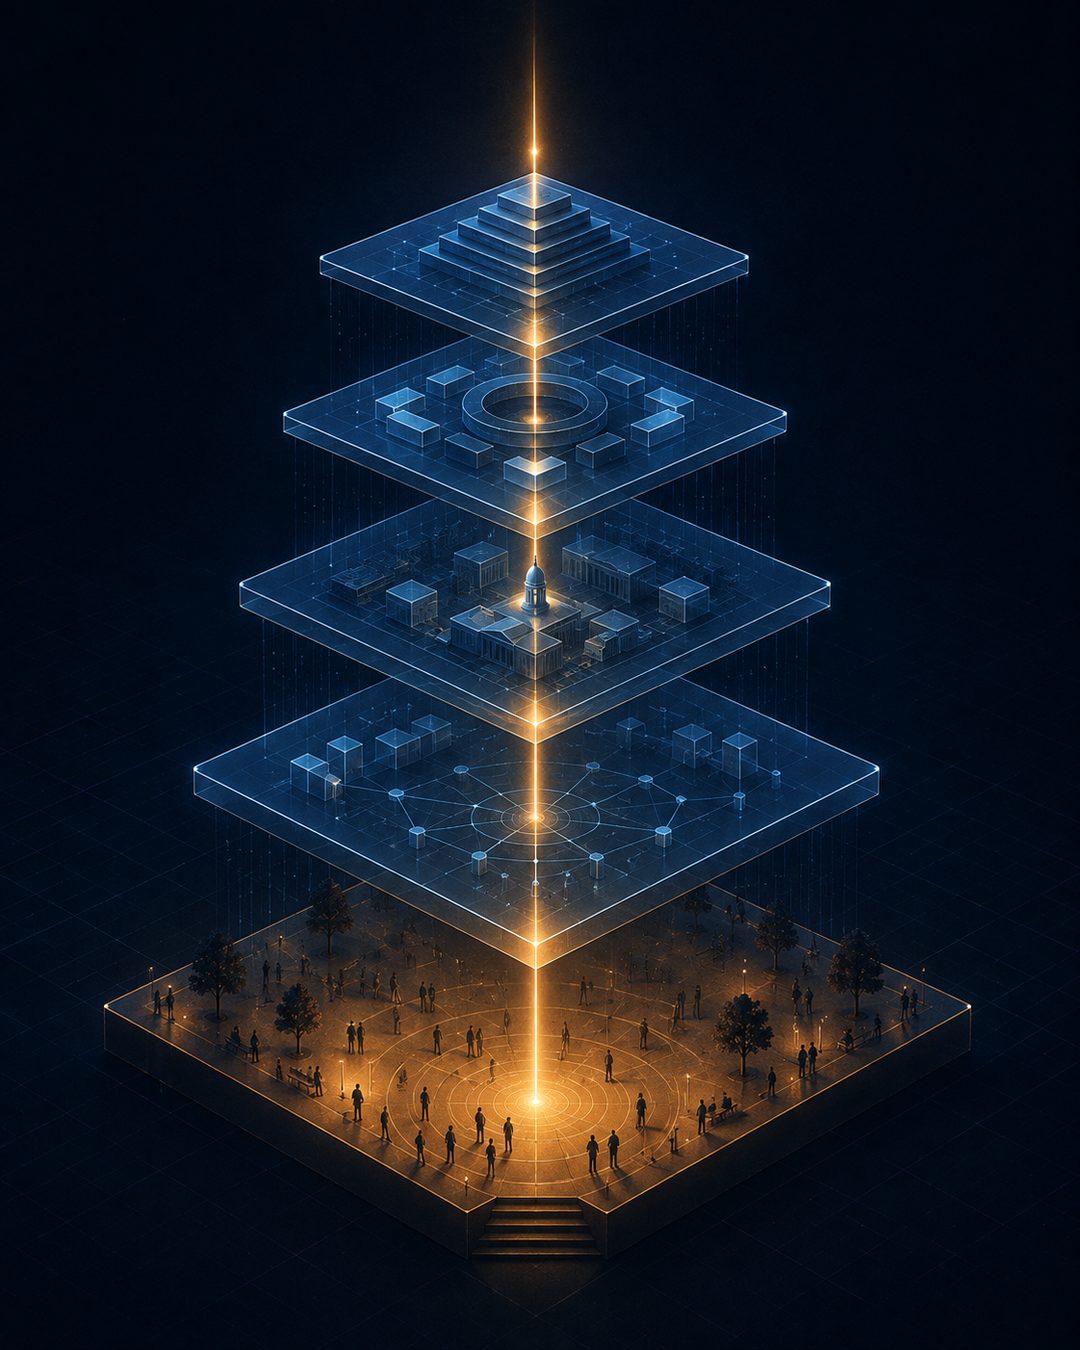
אחרי כל הסקירה הזאת, הנה העמדה שגיבשתי. ישראל לא צריכה לחקות את אירופה, ולא יכולה להרשות לעצמה את ההפקרות האמריקאית. ההייטק הוא כ-17% מהתמ"ג שלנו וכ-57% מהיצוא - רגולציה מוחצת תפגע במנוע הצמיחה הלאומי, אבל ואקום ישאיר אותנו חשופים. מה שצריך זה ארכיטקטורה מדורגת של אחריות - חמש שכבות, כל אחת עם דרישות לפי היכולת שלה:
הפרט. לא צריך חוק כדי להתחיל להתגונן. קבעו "מילת קוד" משפחתית לאימות בקשות כספיות בטלפון - ההגנה הכי זולה בעולם מול הונאת קול מזויף. דעו את הזכויות שלכם תחת תיקון 13 (עיון, תיקון, מחיקה). וחשבו פעמיים לפני שאתם מזינים מידע אישי לכל צ'אטבוט.
העסק הקטן. שלושה צעדים, בלי יועצים יקרים: מסמך עמוד אחד של מדיניות GenAI (מי מורשה, אילו כלים, מה אסור להזין), מיפוי פשוט של איפה AI כבר נוגע בעסק, ושימוש בתבניות ה-DPIA שהרשות להגנת הפרטיות מפרסמת.
הארגון הגדול. כאן הרף גבוה, כי היכולת קיימת: DPO (זו כבר חובה חוקית לרבים), רישום מסודר של כל מודל בשימוש עם שרשרת ביקורת בלתי-ניתנת-לשינוי, ניטור "היסחפות מודל", וזו התוספת שלי מעולם הסייבר - תוכנית מעבר להצפנה פוסט-קוונטית שמתחילה עכשיו, לפחות בתשתיות קריטיות. "קצור עכשיו, פענח אחר-כך" הופך את זה לדרישת ציות של 2026, לא של 2035.
המדינה. לא חוק AI ענק - חוק-מסגרת רזה שסוגר רק את הפערים שאף רגולטור סקטוריאלי לא מכסה: אחריות משפטית על פעולות סוכנים אוטונומיים, חובת תיוג דיפפייק (למדנו מסין ומאירופה - אפשר), מעמד תוכן שנוצר ב-AI, והיערכות פוסט-קוונטית לאומית. ולצידו: הרחבת ארגזי החול הרגולטוריים, שכבר הוכיחו את עצמם אצלנו.
הרשות להגנת הפרטיות. התיקון נתן לה שיניים - עכשיו צריך לתת לה שרירים: תקציבי אכיפה, הפיכת הנחיית ה-AI מטיוטה להנחיה מחייבת, ואימוץ המודל של רשות ני"ע - אכיפה שמשתמשת ב-AI בעצמה. הפער בין "החוק על הספר" ל"מציאות בשטח" הוא בדיוק מה שהרג את האמינות של ה-GDPR בשנותיו הראשונות. אסור לחזור על זה.
ולרוחב כל השכבות - רעיון אחד שאני חושב שעוד ידובר בו הרבה: זהות דיגיטלית מאומתת לסוכני AI. כמו שלכל עובד יש תעודה והרשאות, כל סוכן AI שפועל בשם ארגון צריך מזהה ייחודי ותיעוד של מי הפעיל אותו, בשם מי ובאילו סמכויות. סינגפור ו-NIST כבר התחילו לעבוד על מסגרות כאלה ב-2026. זה הפתרון הטכני לפער האחריות - לא רק המשפטי.
שורה אחרונה
התובנה שהכי הפתיעה אותי במסע הזה היא לא שאין רגולציה. זה שהרגולציה כבר כאן - היא פשוט לא נקראת "חוק AI", ולכן כולם מפספסים אותה. היא נקראת תיקון 13. היא נקראת דוח הסקטור הפיננסי. היא נקראת קפיצה של פי שישה בקנסות של רשות ני"ע.
מי שממתין לחוק הגדול כדי להתחיל להיערך - כבר מאחור. ומי שמתחיל היום, עם הצעדים הפשוטים שכתבתי למעלה, יגלה שרוב הדרך היא בכלל לא משפטית. היא ניהולית. היא שאלה אחת שכל ארגון יכול לשאול את עצמו מחר בבוקר, בלי עורך דין ובלי יועץ:
מי אצלנו חותם על מה שה-AI מוציא - ומה אסור לו להזין פנימה?
מי שיש לו תשובה טובה לשאלה הזאת, כבר עומד ברוב הרגולציה שתבוא.
אביב בן חיים - הנדסאי אלקטרוניקה ובעל תואר ראשון בפרסום ותקשורת שיווקית מהקריה האקדמית אונו. מ-2019 עוסק בהדרכה טכנולוגית ובהובלת צוותים ותוכניות למידה בסביבות טכניות, ובוגר תוכנית ניהול הדרכה ופיתוח למידה ארגונית. סטודנט לתואר שני במנהל עסקים בהתמחות סייבר ומערכות AI, מרצה בתחום הבינה המלאכותית, מפתח כלים ואפליקציות מבוססי AI, ומייסד AICenter.co.il - מרכז הכלים והידע לבינה מלאכותית בעברית.
האמור במאמר משקף עמדה אישית ואינו ייעוץ משפטי.
מקורות עיקריים
- Regulation (EU) 2024/1689 (EU AI Act) - הנציבות האירופית, לוחות יישום ומבנה קנסות (סעיף 99)
- EU AI Omnibus Package - מועצת האיחוד האירופי (אישור יוני 2026, תוקף יולי 2026)
- Executive Order 14365 - הבית הלבן (דצמבר 2025)
- CAC Measures for Labeling of AI-Generated Synthetic Content + תקן GB 45438-2025 - סין (ספטמבר 2025)
- מדיניות רגולציה ואתיקה בתחום הבינה המלאכותית - משרד החדשנות, המדע והטכנולוגיה ומשרד המשפטים (דצמבר 2023)
- תיקון מס' 13 לחוק הגנת הפרטיות, התשמ"א-1981 (בתוקף מאוגוסט 2025)
- טיוטת הנחיית הרשות להגנת הפרטיות - תחולת חוק הגנת הפרטיות על מערכות בינה מלאכותית (2025)
- הדוח הסופי של הצוות הבין-משרדי לבחינת שימושי AI בסקטור הפיננסי (דצמבר 2025)
- נתוני אכיפה מנהלית - רשות ניירות ערך, דוח שנתי 2025
- דוח מצב ההייטק - רשות החדשנות (ספטמבר 2025)
- אמנת המסגרת של מועצת אירופה בדבר AI, זכויות אדם, דמוקרטיה ושלטון החוק (CETS 225) - ישראל בין החותמות הראשונות (ספטמבר 2024)
- NIST AI Risk Management Framework + Generative AI Profile (NIST AI 600-1)
- NIST Post-Quantum Cryptography Standards: FIPS 203/204/205 (אוגוסט 2024), NSA CNSA 2.0, NCSC UK PQC Roadmap
- Harvard Law Review - "Beyond Section 230: Principles for AI Governance"
- NTIA / AI Now Institute - ניתוחי מודל ה-FDA כאנלוגיה לרישוי AI
- NBER - "Lessons from the GDPR and Beyond"
- Gartner - תחזיות Agentic AI (2025-2028)
- IMDA Singapore - Model AI Governance Framework for Agentic AI (2026), NIST AI Agent Standards Initiative
- דיווחי תקשורת ו-AI Incident Database - גל הונאות דיפפייק בישראל (2025)
האיורים במאמר נוצרו באמצעות בינה מלאכותית.
העמוד עזר לך?
תודה! זה עוזר לנו לשפר את האתר.
מצאתם טעות או מידע שהתיישן? ספרו לנו
עוד מדריכים
לכל המדריכיםתגובות
עדיין אין תגובות למאמר זה. היו הראשונים להגיב!
הוסיפו תגובה